Peter Bui警告遭篡改的Ledger设备
Bui审视关于隐藏硬件植入和伪造Ledger电子邮件的报告,并介绍他在处理Cardano交易时采用的钱包做法。
By SongMarketCap
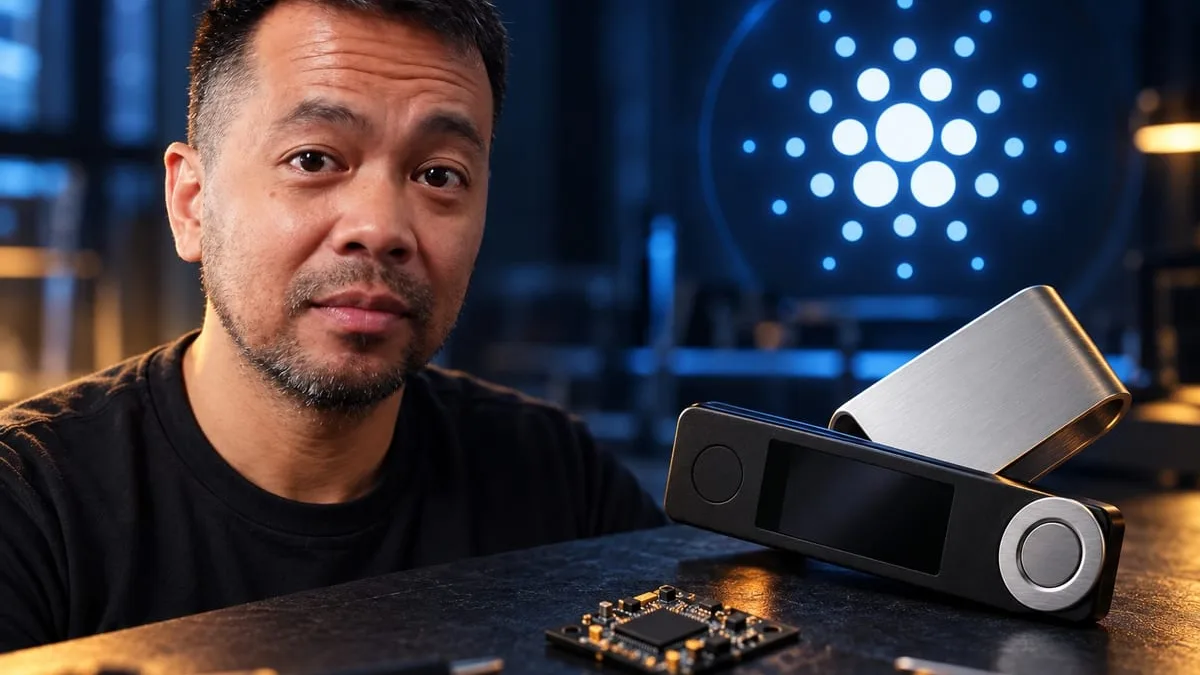
Peter Bui就据报涉及物理改装的Ledger硬件钱包的盗窃事件发出警告,并在其视频中提到损失约8000万美元。他的叙述聚焦于经由东南亚零售商CryptoBilis销售的设备,以及可能导致助记词暴露的风险,这一安全问题与持有ADA及其他加密资产的用户密切相关。
Ledger钱包中的隐藏硬件
参考前Mt. Gox首席执行官Mark Karpelès及其他社区成员的帖子,Bui审阅了Ledger Nano设备内部新增电子组件的照片。
他描述了一个带有eSIM元件的模块,可能会将信息传输给攻击者。他的解释将这一疑似植入与钱包敏感数据的可能暴露联系起来,包括助记词。他对该机制的说明以其对调查情况的叙述形式呈现。
在他对这些照片的检视中,劣质焊点、残留助焊剂以及被刮除的芯片标识尤为明显。Bui将去除标识解读为试图掩盖该组件身份的举动。
他的叙述跟随调查人员的努力,先是试图确定问题是否超出东南亚销售的设备范围,随后将注意力收窄至CryptoBilis。他还转述了一种说法,即公开披露曾惊动攻击者,随后对受影响钱包实施清空。上述经过是他所转述的信息的一部分,并非视频中独立证实的结论。
一封伪造的Ledger邮件带来另一重威胁
当Bui展示一封他当日上午收到的电子邮件时,话题从实体设备转向了冒充行为。该邮件自称是Ledger的安全通知,并提及与新AI模型相关的威胁。检查发件人后发现其为Hive Management,而非预期的Ledger身份。
这一示例体现了他所描述的网络钓鱼情形:看似的安全警告制造紧迫感,引导收件人前往欺诈网站,并鼓动安装所谓更新。
Bui将此类定向消息与此前Ledger客户信息泄露联系起来。按他的解释,暴露的电子邮件地址让诈骗者得以接触已知持有硬件钱包的人。
他建议直接从制造商处购买,以降低与中间商相关的风险。他展示的邮件例子则指向购买之后的另一处暴露点,即有人冒充以获取持有者信任。
Cardano签名与离线存储
在处理他自己的Cardano交易(包括委托代表相关活动)时,Bui使用Keystone硬件钱包。他强调二维码签名的实用优势,称其比在Ledger上通过反复按键完成冗长交易更为轻松。
他还主张提高钱包硬件、固件与软件的开放性,以便其设计能够被审视。在谈到Keystone时,他披露自己通过视频下方的联盟链接获得佣金。
纸钱包则是将访问凭证保持离线的另一种选择,适用于包括ADA在内的持仓。Bui称其在当时或许是最安全的选项,并提到对私钥进行加密。这仍是他的个人判断;视频未演示其设置过程,也未通过安全测试比较各类存储方式。
回到疑似植入问题,Bui敦促Ledger持有者检查其设备,并表示将提供指认材料的链接。他最后的警示指向曝光与盗窃之间的时间差:即便资金尚未被动用,凭证也可能已遭泄露,使攻击者得以在之后采取行动。