Peter Bui предупреждает о модифицированных устройствах Ledger
Bui рассматривает сообщения о скрытых аппаратных имплантах и мошеннических письмах от Ledger, а также практики кошельков, которые он использует для транзакций с Cardano.
By SongMarketCap
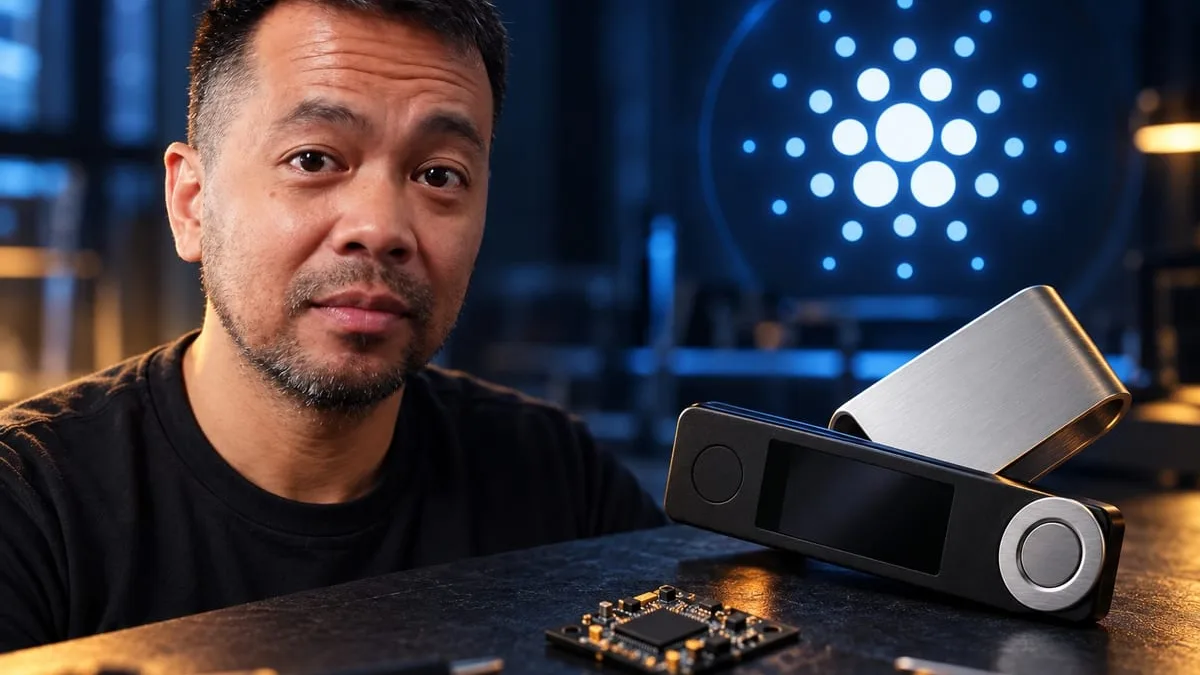
Peter Bui предупредил о сообщаемых кражах с участием физически модифицированных аппаратных кошельков Ledger, указав в своем видео на потери примерно $80 млн. Его рассказ сосредоточен на устройствах, проданных через ритейлера из Юго Восточной Азии CryptoBilis, и на возможной утечке фраз восстановления, что представляет угрозу безопасности для держателей ADA и других криптоактивов.
Скрытые аппаратные компоненты в кошельках Ledger
Опираясь на публикации бывшего CEO Mt. Gox Mark Karpelès и других участников сообщества, Bui рассматривает фотографии дополнительного электронного узла внутри устройств Ledger Nano.
Он описывает модуль с компонентом eSIM, который может передавать информацию злоумышленнику. В его объяснении предполагаемый имплант связывается с возможной утечкой чувствительных данных кошелька, включая фразы восстановления. Механизм изложен как его версия расследования.
Плохая пайка, остатки флюса и соскобленные обозначения на микросхемах фигурируют в его разборе фотографий. Bui трактует удаленные маркировки как попытку скрыть идентичность компонента.
Его рассказ следует за усилиями исследователей выяснить, выходила ли проблема за пределы устройств, проданных в Юго Восточной Азии, прежде чем внимание сузилось до CryptoBilis. Он также передает утверждение, что публичное раскрытие предупредило атакующих, после чего они опустошили скомпрометированные кошельки. Эта последовательность является частью информации, которую он пересказывает, а не выводом, самостоятельно установленным в видео.
Мошенническое письмо от Ledger добавляет еще одну угрозу
Обсуждение переходит от физических устройств к попыткам выдавать себя за Ledger, когда Bui демонстрирует письмо, полученное тем утром. Оно представляло себя как уведомление безопасности Ledger и ссылалось на угрозы, связанные с новыми моделями AI. Проверка отправителя показала Hive Management вместо ожидаемого отправителя Ledger.
Пример иллюстрирует описываемый им фишинговый сценарий: видимое предупреждение безопасности создает срочность, направляет получателя на поддельный веб сайт и побуждает установить якобы обновление.
Bui связывает такие таргетированные сообщения с более ранней утечкой информации о клиентах Ledger. По его объяснению, раскрытые адреса электронной почты дают мошенникам возможность обращаться к людям, о которых известно, что они владеют аппаратными кошельками.
Он рекомендует покупать напрямую у производителя, чтобы снизить риски, связанные с посредниками. Его пример с письмом касается отдельной точки уязвимости после покупки, когда самозванец пытается завоевать доверие владельца.
Подписание в Cardano и офлайн хранение
Для собственных транзакций в Cardano, включая деятельность делегированного представителя, Bui использует аппаратный кошелек Keystone. Подписание через QR код он называет практическим преимуществом, описывая его как более удобное, чем работа с длинными транзакциями с повторяющимися нажатиями кнопок на Ledger.
Он также выступает за большую открытость аппаратной части кошельков, прошивки и программного обеспечения, чтобы их конструкцию можно было изучать. В обсуждении Keystone он раскрывает, что получает комиссионные по партнерским ссылкам под видео.
Бумажные кошельки рассматриваются как еще один вариант офлайн хранения учетных данных доступа, в том числе для активов ADA. Bui называет их потенциально самым безопасным вариантом на тот момент и упоминает шифрование приватных ключей. Это остается его личной оценкой. В видео не демонстрируется их настройка и не сравниваются методы хранения с помощью тестирования безопасности.
Возвращаясь к предполагаемым имплантам, Bui призывает владельцев Ledger осмотреть свои устройства и обещает ссылки на материалы для идентификации. Его заключительное предупреждение касается интервала между раскрытием и кражей: учетные данные могли уже быть скомпрометированы, пока средства остаются нетронутыми, что оставляет злоумышленнику возможность действовать позже.