Peter Bui alerta sobre dispositivos Ledger adulterados
Bui examina relatos de implantes ocultos de hardware e emails fraudulentos da Ledger, além das práticas de carteira que utiliza para transações com Cardano.
By SongMarketCap
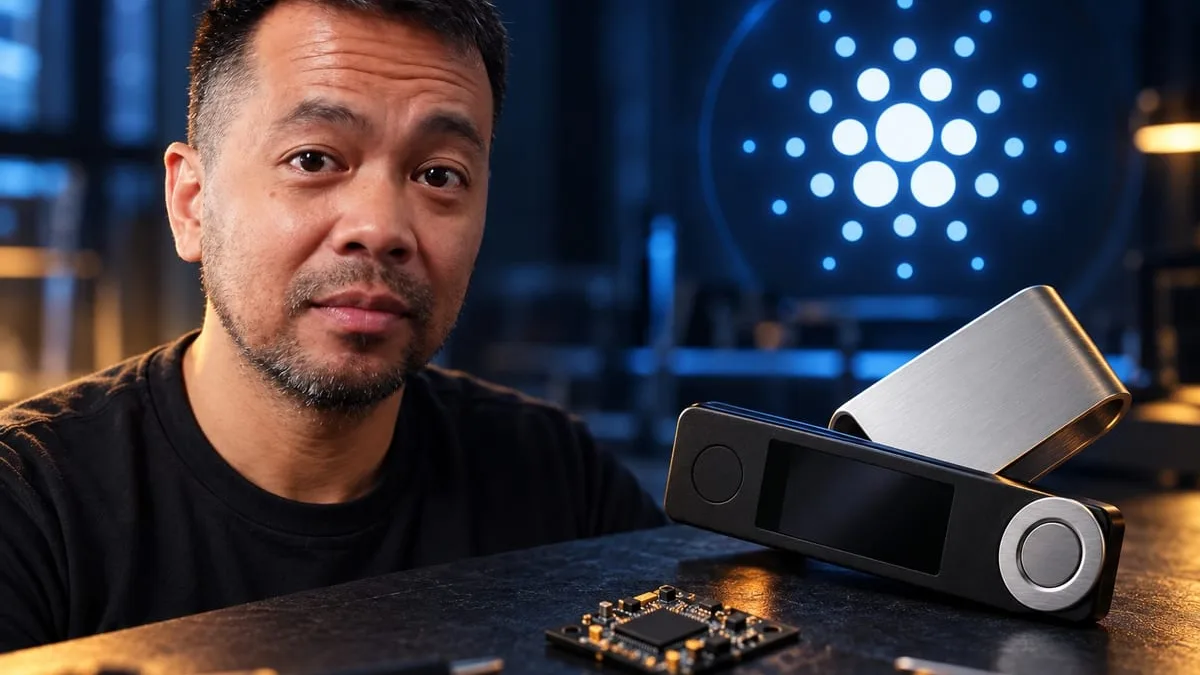
Peter Bui alertou sobre relatos de furtos envolvendo carteiras de hardware Ledger fisicamente modificadas, citando aproximadamente US$ 80 milhões em perdas em seu vídeo. Seu relato se concentra em dispositivos vendidos pelo varejista do Sudeste Asiático CryptoBilis e na possível exposição de frases de recuperação, uma preocupação de segurança relevante para detentores de ADA e outros criptoativos.
Hardware oculto nas carteiras Ledger
Com base em publicações do ex CEO da Mt. Gox, Mark Karpelès, e de outros membros da comunidade, Bui analisa fotografias de um conjunto eletrônico adicional dentro de dispositivos Ledger Nano.
Ele descreve um módulo com um componente eSIM que poderia transmitir informações a um invasor. Sua explicação relaciona o suposto implante a uma possível exposição de dados sensíveis da carteira, incluindo frases de recuperação. O mecanismo é apresentado como o relato dele sobre a investigação.
Soldagem de baixa qualidade, resíduo de fluxo e marcações de chips raspadas aparecem em sua análise das fotografias. Bui interpreta as marcações removidas como uma tentativa de ocultar a identidade do componente.
Seu relato acompanha os esforços de investigadores para determinar se o problema se estendia além dos dispositivos vendidos no Sudeste Asiático, antes que a atenção se estreitasse para a CryptoBilis. Ele também transmite a alegação de que a divulgação pública alertou os atacantes, que posteriormente esvaziaram carteiras comprometidas. Essa sequência compõe parte das informações que ele relata, em vez de uma conclusão estabelecida de forma independente no vídeo.
Um email fraudulento da Ledger acrescenta outra ameaça
A discussão passa de dispositivos físicos para a impersonação quando Bui exibe um email recebido naquela manhã. Apresentava-se como uma notificação de segurança da Ledger e evocou ameaças associadas a novos modelos de IA. Ao verificar o remetente, constava Hive Management em vez da identidade esperada da Ledger.
O exemplo ilustra o cenário de phishing que ele descreve: um aparente alerta de segurança cria urgência, direciona o destinatário a um site fraudulento e incentiva a instalação de uma suposta atualização.
Bui relaciona mensagens direcionadas desse tipo a uma violação anterior de informações de clientes da Ledger. Endereços de email expostos, em sua explicação, dão aos golpistas uma forma de abordar pessoas conhecidas por possuir carteiras de hardware.
Ele recomenda comprar diretamente do fabricante para reduzir riscos associados a intermediários. Seu exemplo de email aborda um ponto diferente de exposição após a compra, quando um impostor tenta ganhar a confiança do proprietário.
Assinatura no Cardano e armazenamento offline
Para suas próprias transações em Cardano, incluindo atividades de representante delegado, Bui usa uma carteira de hardware Keystone. A assinatura por código QR é a vantagem prática que ele enfatiza, descrevendo a experiência como mais fácil do que lidar com transações longas com repetidos pressionamentos de botão em uma Ledger.
Ele também defende maior abertura no hardware, firmware e software de carteiras, para que seu design possa ser examinado. Sua discussão sobre a Keystone inclui a divulgação de que ele recebe comissões por meio de links de afiliado abaixo do vídeo.
Carteiras de papel surgem como outra opção para manter credenciais de acesso offline, inclusive para posses de ADA. Bui as descreve como potencialmente a opção mais segura naquele momento e menciona criptografar chaves privadas. Isso permanece como sua avaliação pessoal; o vídeo não demonstra sua configuração nem compara métodos de armazenamento por meio de testes de segurança.
Retornando aos implantes suspeitos, Bui conclama os proprietários de Ledger a inspecionarem seus dispositivos e promete links para materiais de identificação. Seu alerta final diz respeito ao intervalo entre exposição e furto: credenciais já podem estar comprometidas enquanto os fundos permanecem intocados, deixando um atacante apto a agir depois.