Peter Bui が改ざんされた Ledger デバイスに警鐘を鳴らす
Bui は、隠しハードウェアのインプラントと偽の Ledger メールに関する報告を検証し、あわせて自身が Cardano 取引で用いるウォレット運用についても述べる。
By SongMarketCap
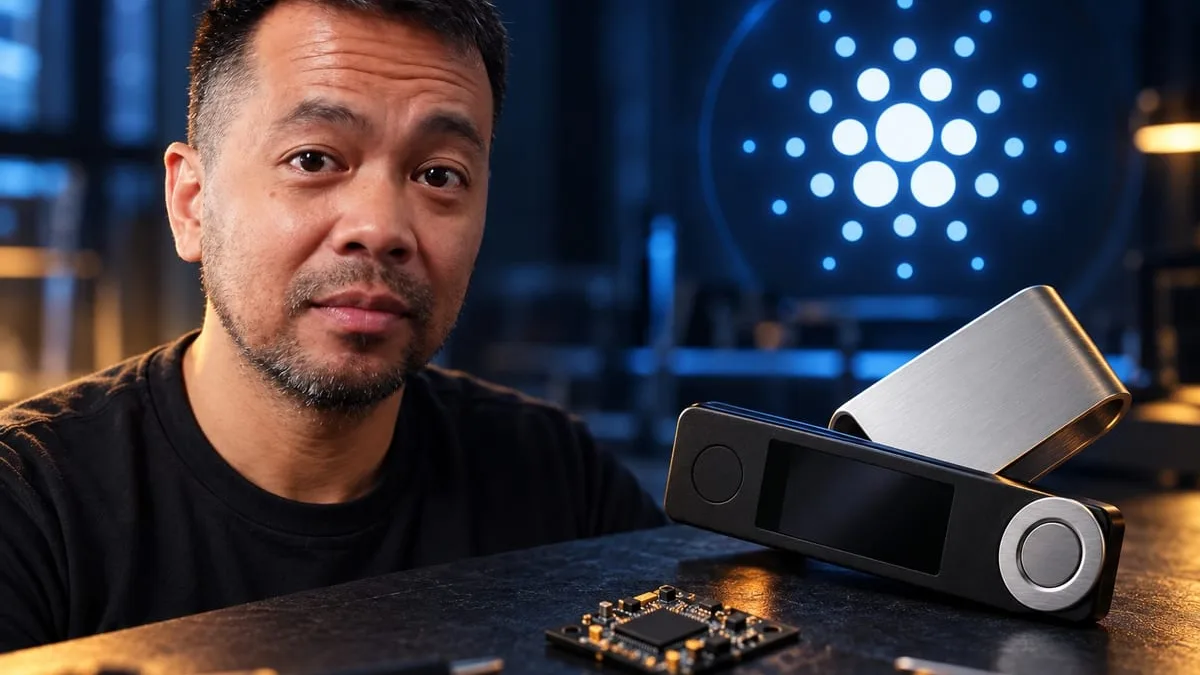
Peter Bui は、物理的に改造された Ledger ハードウェアウォレットが関与する窃盗の報告について警鐘を鳴らし、動画の中で損失額は約8000万ドルに上ると述べた。彼の説明は、東南アジアの小売業者 CryptoBilis を通じて販売されたデバイスと、リカバリーフレーズが露出する可能性に焦点を当てており、これは ADA や他の暗号資産の保有者に関わるセキュリティ上の懸念だ。
Ledger ウォレットに隠されたハードウェア
元 Mt. Gox CEO の Mark Karpelès や他のコミュニティメンバーの投稿を踏まえ、Bui は Ledger Nano デバイス内部に追加された電子ユニットの写真を確認している。
彼は eSIM コンポーネントを備えたモジュールについて説明し、それが攻撃者へ情報を送信し得ると述べている。彼の説明は、疑われるインプラントがリカバリーフレーズを含む機微なウォレットデータの露出につながる可能性に結び付けられている。こうした仕組みは、彼が調査内容として語っているものである。
劣悪なはんだ付け、フラックスの残留、削り取られたチップの刻印といった点が、写真検証の特徴として挙げられる。Bui は、刻印が除去されているのは部品の正体を隠す試みだと解釈している。
彼の説明は、問題が東南アジアで販売されたデバイスの範囲を超えて広がっていたのかを調べる捜査の動きに続く形で示され、その後注目は CryptoBilis に絞られたとする。さらに、公開によって攻撃者が警戒し、その後に侵害されたウォレットが抜き取られたという主張も伝えている。こうした経緯は、彼が語った情報の一部であり、動画内で独立に立証された結論ではない。
偽の Ledger メールという別の脅威
話題は物理デバイスからなりすましへと移り、Bui はその朝受信したメールを示した。それは Ledger のセキュリティ通知を装い、新たな AI モデルに関連する脅威を持ち出していた。送信者を確認すると、想定される Ledger の名義ではなく Hive Management であることが分かった。
この例は、彼が説明するフィッシングの筋書きを示している。見かけ上のセキュリティ警告で緊急性を煽り、受信者を偽サイトへ誘導し、見せかけのアップデートのインストールを促すというものだ。
Bui は、この種のターゲット型メッセージを、過去の Ledger 顧客情報漏えいと結び付ける。彼の説明によれば、流出したメールアドレスが、ハードウェアウォレットの所有者に接近する手段を詐欺師に与える。
彼は、仲介業者に伴うリスクを減らすため、メーカーからの直接購入を勧める。メールの例は、購入後に別の形で露出が生じ得る点、すなわちなりすましが所有者の信頼を得ようとする局面を示している。
Cardano の署名とオフライン保管
自身の Cardano 取引では、委任代表の活動を含め、Bui は Keystone ハードウェアウォレットを使用している。QR コード署名が実用上の利点だと強調し、Ledger で長いトランザクションをボタン連打で処理するよりも容易だと述べる。
また彼は、設計を検証できるよう、ウォレットのハードウェア、ファームウェア、ソフトウェアの一層のオープン性を提唱する。Keystone に関する説明では、動画下のアフィリエイトリンクを通じて手数料を受け取っていることも開示している。
紙のウォレットは、ADA の保有を含め、アクセス資格情報をオフラインで保持する別の選択肢として登場する。Bui は、それが当面最も安全になり得ると述べ、秘密鍵の暗号化に言及する。もっとも、これは彼個人の評価にとどまり、動画ではセットアップの実演や、セキュリティテストによる保管方法の比較は行っていない。
疑われるインプラントの話に戻り、Bui は Ledger 所有者に対しデバイスの点検を促し、識別資料へのリンクを示すと約束する。最後の警告は、露出から窃取までの時間差に関するものだ。資金が手付かずのままでも、資格情報はすでに侵害されている可能性があり、攻撃者は後から行動できる。