Peter Bui avverte di dispositivi Ledger manomessi
Bui esamina segnalazioni di impianti hardware nascosti e email fraudolente che si spacciano per Ledger, insieme alle pratiche di wallet che utilizza per le transazioni su Cardano.
By SongMarketCap
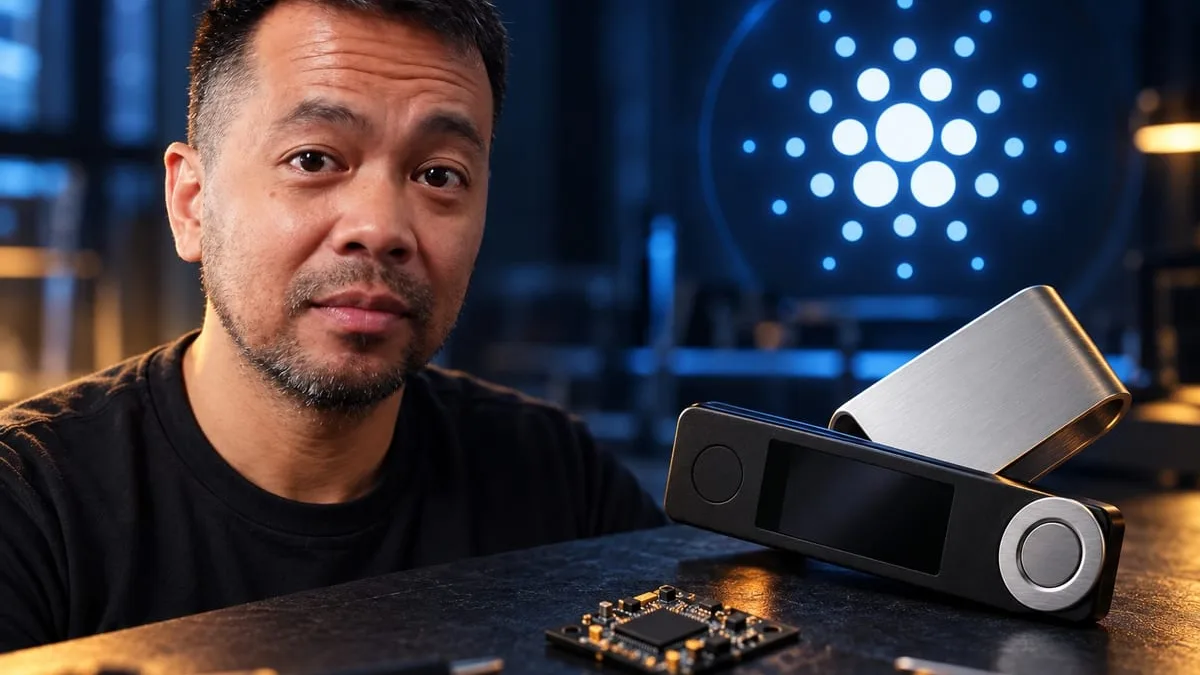
Peter Bui ha messo in guardia su furti segnalati che coinvolgono wallet hardware Ledger fisicamente modificati, citando nel suo video perdite per circa 80 milioni di dollari. Il suo resoconto si concentra su dispositivi venduti tramite il rivenditore del Sud-est asiatico CryptoBilis e sulla possibile esposizione delle frasi di recupero, una preoccupazione per la sicurezza rilevante per i detentori di ADA e di altri asset crypto.
Hardware nascosto nei wallet Ledger
Basandosi su post dell’ex CEO di Mt. Gox Mark Karpelès e di altri membri della community, Bui esamina fotografie di un ulteriore modulo elettronico all’interno dei dispositivi Ledger Nano.
Descrive un modulo con un componente eSIM che potrebbe trasmettere informazioni a un attaccante. La sua spiegazione collega il presunto impianto a una possibile esposizione di dati sensibili del wallet, incluse le frasi di recupero. Il meccanismo è presentato come il suo resoconto dell’indagine.
Nella sua analisi delle fotografie compaiono saldature di bassa qualità, residui di flussante e sigle dei chip abrase. Bui interpreta la rimozione delle marcature come un tentativo di occultare l’identità del componente.
Il suo resoconto ripercorre gli sforzi degli investigatori per capire se il problema si estendesse oltre i dispositivi venduti nel Sud-est asiatico, prima che l’attenzione si concentrasse su CryptoBilis. Riporta anche l’affermazione che la divulgazione pubblica avrebbe allertato gli attaccanti, che in seguito avrebbero svuotato i wallet compromessi. Tale sequenza fa parte delle informazioni che lui riferisce, non è una conclusione stabilita in modo indipendente nel video.
Un’email fraudolenta che si spaccia per Ledger aggiunge un’altra minaccia
La discussione passa dai dispositivi fisici all’impersonazione quando Bui mostra un’email ricevuta quella mattina. Si presentava come una notifica di sicurezza di Ledger e richiamava minacce associate ai nuovi modelli di AI. Il controllo del mittente ha rivelato Hive Management anziché l’identità attesa di Ledger.
L’esempio illustra lo scenario di phishing che descrive: un apparente avviso di sicurezza crea urgenza, dirige il destinatario verso un sito fraudolento e incoraggia l’installazione di un presunto aggiornamento.
Bui collega messaggi mirati di questo tipo a una precedente violazione delle informazioni dei clienti di Ledger. Gli indirizzi email esposti, secondo la sua spiegazione, offrono ai truffatori un modo per contattare persone note per possedere wallet hardware.
Raccomanda di acquistare direttamente dal produttore per ridurre i rischi associati agli intermediari. Il suo esempio di email riguarda un ulteriore punto di esposizione dopo l’acquisto, quando un impostore tenta di conquistare la fiducia del proprietario.
Firma su Cardano e conservazione offline
Per le proprie transazioni su Cardano, incluse attività da delegated representative, Bui usa un wallet hardware Keystone. La firma tramite QR code è il vantaggio pratico che sottolinea, descrivendola come più semplice rispetto a gestire lunghe transazioni con ripetute pressioni di tasti su un Ledger.
Sostiene anche una maggiore apertura in hardware, firmware e software dei wallet, così che il loro design possa essere esaminato. Nella parte su Keystone dichiara di ricevere commissioni tramite link di affiliazione sotto il video.
I paper wallet compaiono come un’altra opzione per mantenere offline le credenziali di accesso, anche per le disponibilità in ADA. Bui li descrive come potenzialmente l’opzione più sicura in quel momento e menziona la cifratura delle chiavi private. Resta una sua valutazione personale, il video non mostra come configurarli e non confronta i metodi di conservazione tramite test di sicurezza.
Tornando ai presunti impianti, Bui invita i proprietari di Ledger a ispezionare i loro dispositivi e promette link a materiali per l’identificazione. Il suo avvertimento finale riguarda l’intervallo tra esposizione e furto: le credenziali potrebbero essere già compromesse mentre i fondi restano intatti, lasciando a un attaccante la possibilità di agire in seguito.