Peter Bui upozorava na manipulirane Ledger uređaje
Bui razmatra izvješća o skrivenim hardverskim implantatima i lažnim Ledger emailovima, kao i prakse novčanika koje koristi za Cardano transakcije.
By SongMarketCap
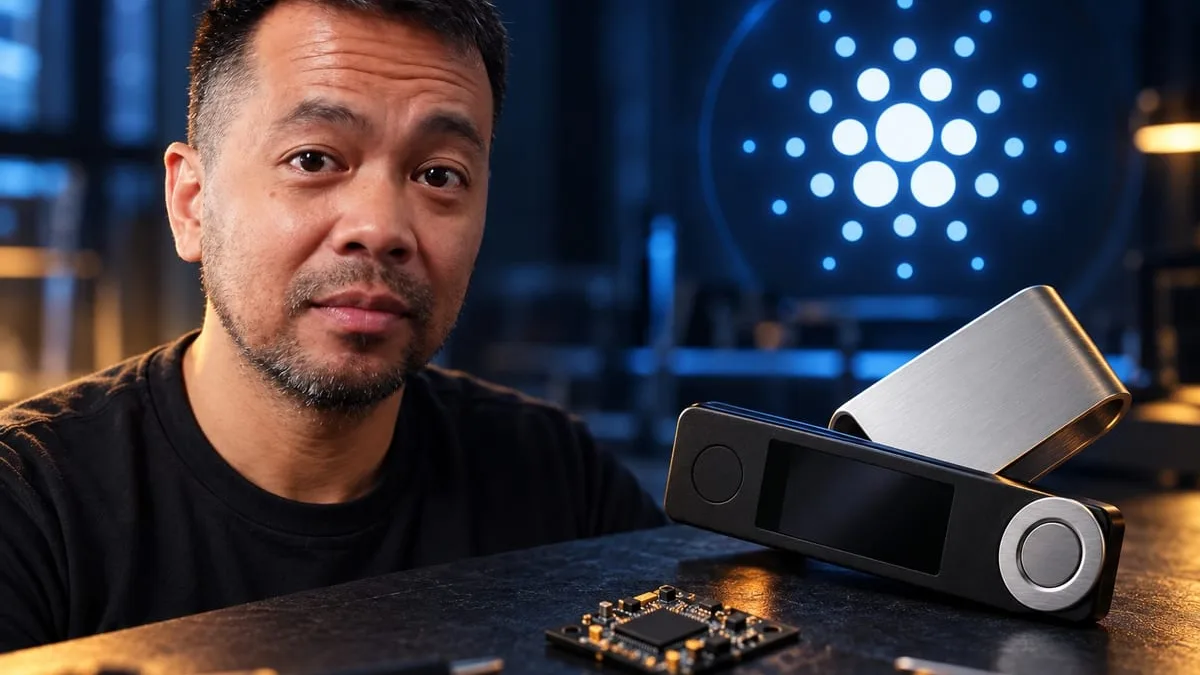
Peter Bui upozorio je na prijavljene krađe koje uključuju fizički izmijenjene Ledger hardverske novčanike, navodeći u svom videu približno 80 milijuna dolara gubitaka. Njegov prikaz usredotočen je na uređaje prodane preko trgovca iz jugoistočne Azije CryptoBilis i na moguće izlaganje fraza za oporavak, sigurnosni rizik koji se tiče vlasnika ADA i drugih kripto imovina.
Skriveni hardver u Ledger novčanicima
Oslanjajući se na objave koje su objavili Mark Karpelès, bivši izvršni direktor Mt. Gox, i drugi članovi zajednice, Bui pregledava fotografije dodatnog elektroničkog sklopa unutar uređaja Ledger Nano.
Opisuje modul s eSIM komponentom koji bi mogao slati informacije napadaču. Njegovo objašnjenje povezuje sumnjivi implantat s mogućim izlaganjem osjetljivih podataka novčanika, uključujući fraze za oporavak. Mehanizam je predstavljen kao njegov prikaz istrage.
Loše lemljenje, zaostali fluks i sastrugane oznake na čipovima pojavljuju se u njegovoj analizi fotografija. Bui tumači uklonjene oznake kao pokušaj prikrivanja identiteta komponente.
Njegov prikaz prati napore istražitelja da utvrde je li se problem proširio i izvan uređaja prodanih u jugoistočnoj Aziji, prije nego što se pozornost suzila na CryptoBilis. Također prenosi tvrdnju da je javno otkrivanje upozorilo napadače, koji su potom ispraznili kompromitirane novčanike. Taj slijed čini dio informacija koje on prepričava, a ne nalaz samostalno utvrđen u videu.
Lažni Ledger email donosi još jednu prijetnju
Rasprava prelazi s fizičkih uređaja na lažno predstavljanje kada Bui prikazuje email primljen toga jutra. Predstavio se kao Ledger sigurnosna obavijest i prizivao prijetnje povezane s novim AI modelima. Provjera pošiljatelja otkrila je Hive Management umjesto očekivanog Ledger identiteta.
Primjer ilustrira phishing scenarij koji opisuje: prividno sigurnosno upozorenje stvara osjećaj hitnosti, upućuje primatelja na lažnu web stranicu i potiče instalaciju navodnog ažuriranja.
Bui povezuje ciljanje takvim porukama s ranijim kompromitiranjem podataka Ledger korisnika. Izložene email adrese, prema njegovu objašnjenju, daju prevarantima način da pristupe osobama za koje je poznato da posjeduju hardverske novčanike.
Preporučuje kupnju izravno od proizvođača kako bi se smanjili rizici povezani s posrednicima. Njegov primjer emaila odnosi se na zasebnu točku izloženosti nakon kupnje, kada se lažni predstavnik pokušava domoći povjerenja vlasnika.
Potpisivanje na Cardanu i izvanmrežna pohrana
Za vlastite Cardano transakcije, uključujući aktivnosti delegiranog predstavnika, Bui koristi hardverski novčanik Keystone. Potpisivanje putem QR koda je praktična prednost koju naglašava, opisujući ga kao jednostavnije od prolaska kroz duge transakcije uz ponavljano pritiskanje tipki na uređaju Ledger.
Zalaže se i za veću otvorenost u hardveru, firmwareu i softveru novčanika kako bi se njihov dizajn mogao ispitati. U raspravi o uređaju Keystone otkriva da prima provizije putem partnerskih poveznica ispod videa.
Papirnati novčanici pojavljuju se kao još jedna opcija za čuvanje pristupnih vjerodajnica izvan mreže, uključujući i za ADA imovinu. Bui ih opisuje kao potencijalno najsigurniju opciju u tom trenutku i spominje šifriranje privatnih ključeva. To ostaje njegova osobna procjena; video ne prikazuje njihovo postavljanje niti uspoređuje metode pohrane kroz sigurnosna testiranja.
Vraćajući se na sumnjive implantate, Bui poziva vlasnike Ledger uređaja da pregledaju svoje uređaje i obećava poveznice na materijale za identifikaciju. Njegovo završno upozorenje tiče se razdoblja između izlaganja i krađe: vjerodajnice su već mogle biti kompromitirane dok sredstva ostaju netaknuta, što napadaču ostavlja mogućnost da djeluje kasnije.