Peter Bui advierte sobre dispositivos Ledger manipulados
Bui examina informes de implantes de hardware ocultos y correos electrónicos fraudulentos de Ledger, junto con las prácticas de monedero que utiliza para transacciones de Cardano.
By SongMarketCap
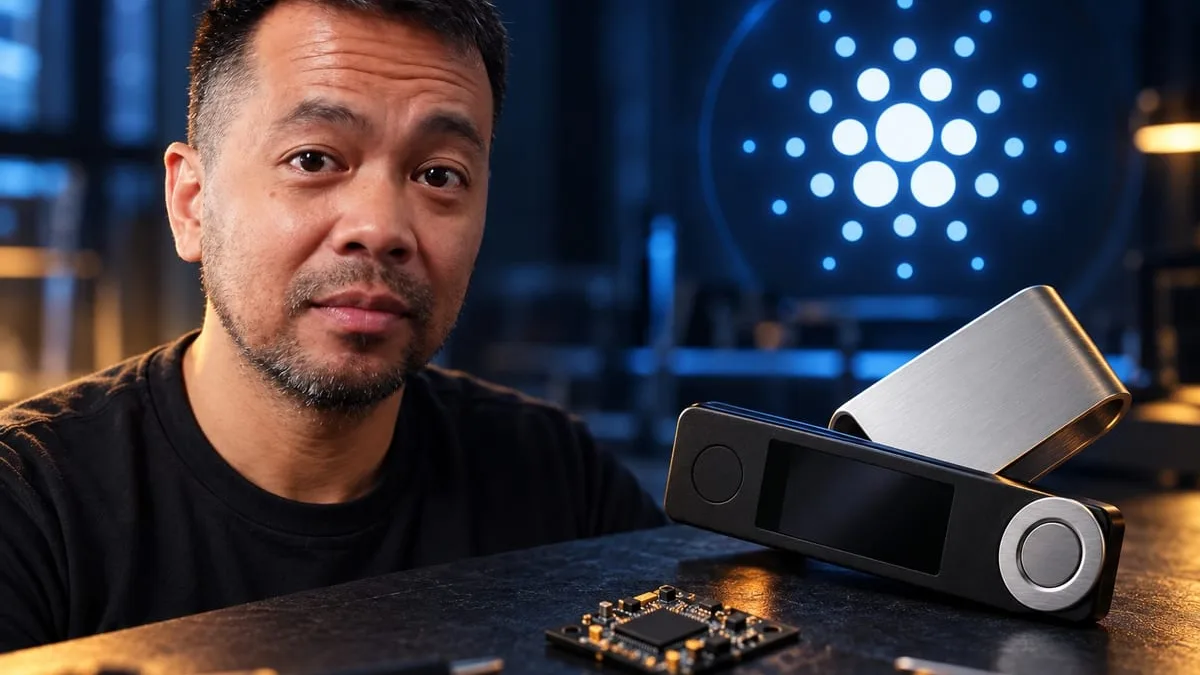
Peter Bui ha advertido sobre robos reportados que involucran monederos de hardware Ledger modificados físicamente, citando aproximadamente 80 millones de dólares en pérdidas en su video. Su relato se centra en dispositivos vendidos a través del minorista del Sudeste Asiático CryptoBilis y la posible exposición de frases de recuperación, una preocupación de seguridad relevante para los tenedores de ADA y otros criptoactivos.
Hardware oculto en monederos Ledger
Basándose en publicaciones del ex director ejecutivo de Mt. Gox, Mark Karpelès, y de otros miembros de la comunidad, Bui revisa fotografías de un conjunto electrónico adicional dentro de dispositivos Ledger Nano.
Describe un módulo con un componente eSIM que podría transmitir información a un atacante. Su explicación vincula el presunto implante con una posible exposición de datos sensibles del monedero, incluidas las frases de recuperación. El mecanismo se presenta como su relato de la investigación.
Soldaduras deficientes, residuos de flux y marcas de chips raspadas aparecen en su examen de las fotografías. Bui interpreta las marcas eliminadas como un intento de ocultar la identidad del componente.
Su relato sigue los esfuerzos de investigadores por determinar si el problema se extendía más allá de los dispositivos vendidos en el Sudeste Asiático, antes de que la atención se redujera a CryptoBilis. También transmite una afirmación de que la divulgación pública alertó a los atacantes, quienes posteriormente vaciaron monederos comprometidos. Esa secuencia forma parte de la información que él relata, en lugar de un hallazgo establecido de forma independiente en el video.
Un correo electrónico fraudulento de Ledger añade otra amenaza
La discusión pasa de los dispositivos físicos a la suplantación cuando Bui muestra un correo electrónico recibido esa mañana. Se presentaba como una notificación de seguridad de Ledger e invocaba amenazas asociadas con nuevos modelos de IA. Al verificar el remitente, apareció Hive Management en lugar de la identidad de Ledger esperada.
El ejemplo ilustra el escenario de phishing que describe: una aparente alerta de seguridad crea urgencia, dirige al destinatario a un sitio web fraudulento y fomenta la instalación de una supuesta actualización.
Bui relaciona mensajes dirigidos de este tipo con una violación anterior de información de clientes de Ledger. Las direcciones de correo expuestas, según su explicación, les dan a los estafadores una forma de acercarse a personas conocidas por poseer monederos de hardware.
Recomienda comprar directamente al fabricante para reducir riesgos asociados con intermediarios. Su ejemplo del correo aborda un punto de exposición distinto después de la compra, cuando un suplantador intenta ganarse la confianza del propietario.
Firma en Cardano y almacenamiento fuera de línea
Para sus propias transacciones de Cardano, incluidas actividades de representante delegado, Bui utiliza un monedero de hardware Keystone. La firma mediante códigos QR es la ventaja práctica que enfatiza, describiéndola como más sencilla que trabajar con transacciones largas con pulsaciones repetidas de botones en un Ledger.
También aboga por una mayor apertura en el hardware, el firmware y el software de los monederos para que su diseño pueda examinarse. Su análisis de Keystone incluye la revelación de que recibe comisiones a través de enlaces de afiliado debajo del video.
Los monederos de papel aparecen como otra opción para mantener las credenciales de acceso fuera de línea, incluso para tenencias de ADA. Bui los describe como potencialmente la opción más segura en ese momento y menciona el cifrado de claves privadas. Esto sigue siendo su evaluación personal; el video no demuestra su configuración ni compara métodos de almacenamiento mediante pruebas de seguridad.
Volviendo a los presuntos implantes, Bui insta a los propietarios de Ledger a inspeccionar sus dispositivos y promete enlaces a materiales de identificación. Su advertencia final se refiere al intervalo entre la exposición y el robo: las credenciales ya podrían estar comprometidas mientras los fondos permanecen intactos, lo que dejaría a un atacante en posición de actuar más tarde.