Peter Bui warnt vor manipulierten Ledger Geräten
Bui untersucht Berichte über versteckte Hardware Implantate und betrügerische Ledger E Mails sowie die Wallet Praktiken, die er für Cardano Transaktionen verwendet.
By SongMarketCap
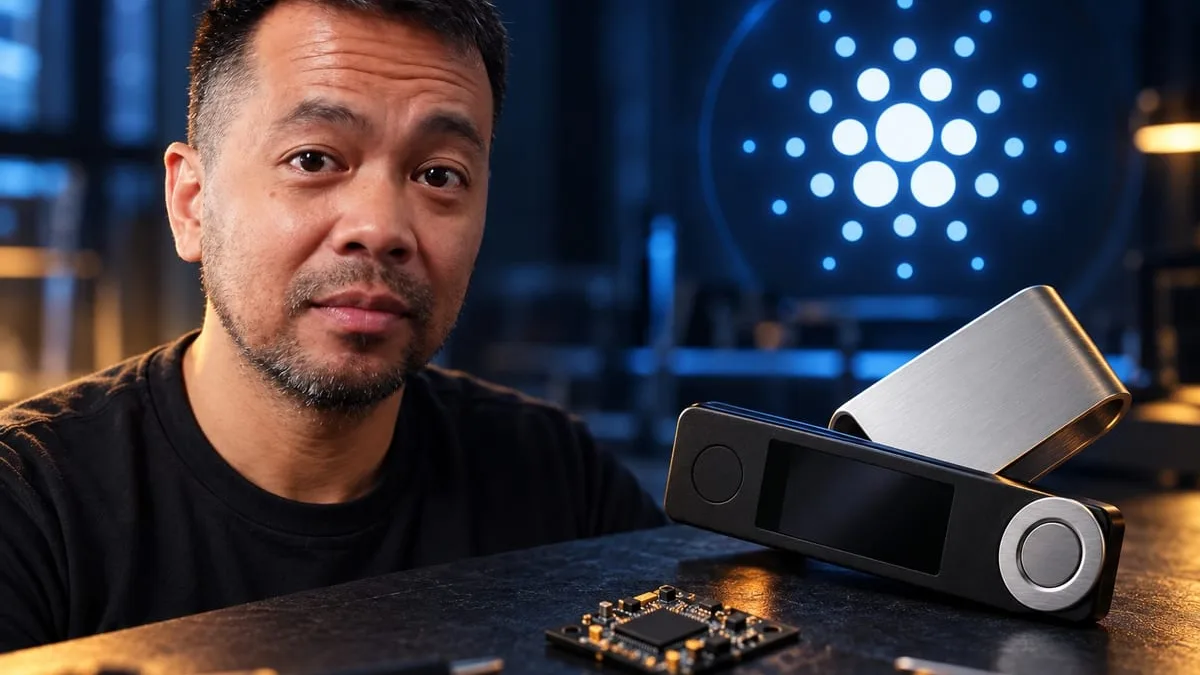
Peter Bui hat vor gemeldeten Diebstählen gewarnt, bei denen physisch veränderte Ledger Hardware Wallets zum Einsatz kamen, und nannte in seinem Video Verluste von etwa 80 Millionen US Dollar. Sein Bericht konzentriert sich auf Geräte, die über den südostasiatischen Händler CryptoBilis verkauft wurden, und auf die mögliche Offenlegung von Wiederherstellungsphrasen, ein Sicherheitsproblem, das Inhaber von ADA und anderen Krypto Assets betrifft.
Versteckte Hardware in Ledger Wallets
Ausgehend von Beiträgen des früheren Mt. Gox CEO Mark Karpelès und anderer Community Mitglieder begutachtet Bui Fotos einer zusätzlichen elektronischen Baugruppe in Ledger Nano Geräten.
Er beschreibt ein Modul mit einer eSIM Komponente, das Informationen an einen Angreifer übertragen könnte. Seine Erklärung verknüpft das mutmaßliche Implantat mit einer möglichen Offenlegung sensibler Wallet Daten, einschließlich Wiederherstellungsphrasen. Der Mechanismus wird als sein Bericht über die Untersuchung dargestellt.
Schlechte Lötstellen, Rückstände von Flussmittel und weggekratzte Chip Beschriftungen fallen in seiner Begutachtung der Fotos auf. Bui deutet die entfernten Beschriftungen als Versuch, die Identität der Komponente zu verbergen.
Sein Bericht verfolgt die Bemühungen von Ermittlern, festzustellen, ob das Problem über in Südostasien verkaufte Geräte hinausreichte, bevor sich die Aufmerksamkeit auf CryptoBilis verengte. Er gibt zudem eine Behauptung wieder, wonach die öffentliche Bekanntmachung die Angreifer alarmierte, die anschließend kompromittierte Wallets leerten. Diese Abfolge ist Teil der Informationen, die er wiedergegeben hat, und stellt im Video keine unabhängig getroffene Feststellung dar.
Eine betrügerische Ledger E Mail stellt eine weitere Bedrohung dar
Die Diskussion wechselt von physischen Geräten zu Identitätsbetrug, als Bui eine am Morgen eingegangene E Mail zeigt. Sie gab sich als Ledger Sicherheitsmitteilung aus und berief sich auf Bedrohungen im Zusammenhang mit neuen AI Modellen. Die Überprüfung des Absenders zeigte Hive Management statt der erwarteten Ledger Identität.
Das Beispiel veranschaulicht das von ihm beschriebene Phishing Szenario: Eine scheinbare Sicherheitswarnung erzeugt Dringlichkeit, leitet den Empfänger zu einer betrügerischen Website weiter und ermuntert zur Installation eines angeblichen Updates.
Bui stellt zielgerichtete Nachrichten dieser Art in Verbindung mit einem früheren Vorfall, bei dem Ledger Kundendaten offengelegt wurden. Offengelegte E Mail Adressen bieten Betrügern nach seiner Erklärung eine Möglichkeit, Personen anzusprechen, von denen bekannt ist, dass sie Hardware Wallets besitzen.
Er empfiehlt, direkt beim Hersteller zu kaufen, um Risiken im Zusammenhang mit Zwischenhändlern zu verringern. Sein E Mail Beispiel betrifft einen separaten Angriffspunkt nach dem Kauf, wenn sich ein Nachahmer als vertrauenswürdig ausgibt, um das Vertrauen des Besitzers zu gewinnen.
Cardano Signieren und Offline Aufbewahrung
Für seine eigenen Cardano Transaktionen, einschließlich Tätigkeiten als delegierter Vertreter, verwendet Bui eine Keystone Hardware Wallet. QR Code Signieren ist der praktische Vorteil, den er betont. Er beschreibt es als einfacher als das Durcharbeiten langer Transaktionen mit wiederholten Knopfdrücken auf einem Ledger.
Er befürwortet zudem mehr Offenheit bei Wallet Hardware, Firmware und Software, damit ihr Design geprüft werden kann. Seine Keystone Ausführungen enthalten die Offenlegung, dass er Provisionen über Affiliate Links unter dem Video erhält.
Paper Wallets erscheinen als weitere Option, um Zugangsdaten offline zu halten, auch für ADA Bestände. Bui beschreibt sie zu diesem Zeitpunkt als möglicherweise sicherste Option und erwähnt die Verschlüsselung privater Schlüssel. Dies bleibt seine persönliche Einschätzung; das Video zeigt ihre Einrichtung nicht und vergleicht Speichermethoden nicht durch Sicherheitstests.
Zurück zu den mutmaßlichen Implantaten fordert Bui Ledger Besitzer auf, ihre Geräte zu inspizieren, und verspricht Links zu Identifikationsmaterial. Seine abschließende Warnung betrifft das Intervall zwischen Offenlegung und Diebstahl: Zugangsdaten könnten bereits kompromittiert sein, während Gelder unangetastet bleiben, sodass ein Angreifer später handeln kann.