Peter Bui يحذر من أجهزة Ledger التي تم العبث بها
Bui يستعرض تقارير عن مكونات عتادية خفية مزروعة ورسائل بريد إلكتروني احتيالية باسم Ledger، إلى جانب ممارسات المحفظة التي يستخدمها في معاملات Cardano.
By SongMarketCap
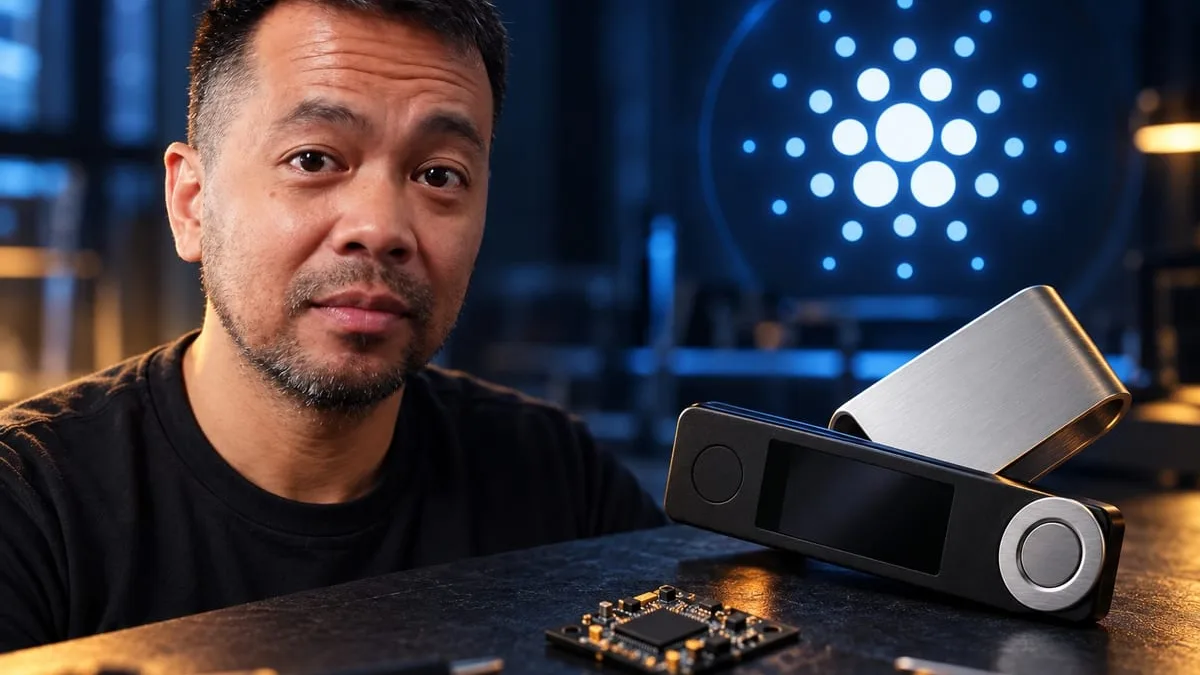
حذر Peter Bui من سرقات مُبلّغ عنها تتضمن محافظ أجهزة Ledger عُدّلت مادياً، مشيراً في مقطع الفيديو الخاص به إلى خسائر تُقدّر بنحو 80 مليون دولار. وتتمحور روايته حول أجهزة بيعت عبر بائع تجزئة في جنوب شرق آسيا يدعى CryptoBilis وإمكانية تعرّض عبارات الاستعادة للكشف، وهو مصدر قلق أمني يهم حاملي ADA وغيرها من الأصول المشفرة.
عتاد خفي داخل محافظ Ledger
استناداً إلى منشورات من الرئيس التنفيذي السابق لـ Mt. Gox، Mark Karpelès، وأعضاء آخرين في المجتمع، يستعرض Bui صوراً لتجميعة إلكترونية إضافية داخل أجهزة Ledger Nano.
يصف وحدة تتضمن مكوّناً من نوع eSIM قد ترسل معلومات إلى مهاجم. وتربط توضيحاته الزرع المشتبه به بإمكانية كشف بيانات حساسة للمحفظة، بما في ذلك عبارات الاستعادة. وتُعرَض الآلية على أنها روايته لمسار التحقيق.
تظهر في فحصه للصور جودة لحام سيئة، وبقايا مادة تدفّق، وخدش لعلامات التعريف على الشريحة. ويفسّر Bui إزالة العلامات على أنها محاولة لإخفاء هوية المكوّن.
وتتبّع روايته جهود المحققين لمعرفة ما إذا كانت المشكلة تتجاوز الأجهزة المبيعة في جنوب شرق آسيا، قبل أن يتركّز الاهتمام على CryptoBilis. كما ينقل ادعاءً بأن الإفصاح العلني نبه المهاجمين الذين قاموا لاحقاً بإفراغ المحافظ المخترقة. وتشكل تلك السلسلة جزءاً مما يورده من معلومات، لا نتيجة تم إثباتها بشكل مستقل في الفيديو.
رسالة بريد إلكتروني احتيالية باسم Ledger تضيف تهديداً آخر
تنتقل المناقشة من الأجهزة المادية إلى انتحال الهوية عندما يعرض Bui رسالة بريد تلقّاها ذلك الصباح. قدّمت نفسها كإشعار أمني من Ledger واستحضرت تهديدات مرتبطة بنماذج AI الجديدة. وأظهر التحقق من المرسل أنها من Hive Management بدلاً من هوية Ledger المتوقعة.
يوضح المثال سيناريو التصيّد الذي يصفه: تحذير أمني ظاهري يخلق شعوراً بالإلحاح، ويوجّه المستلِم إلى موقع احتيالي، ويشجّعه على تثبيت تحديث مزعوم.
يربط Bui الرسائل المستهدفة من هذا النوع باختراق سابق لمعلومات عملاء Ledger. فبحسب شرحه، توفّر عناوين البريد المكشوفة وسيلة للمحتالين للتواصل مع أشخاص معروف أنهم يملكون محافظ أجهزة.
يوصي بالشراء مباشرة من الشركة المصنّعة لتقليل المخاطر المرتبطة بالوسطاء. ويعرض مثال البريد الإلكتروني نقطة تعرض منفصلة بعد الشراء، حين يحاول منتحل الهوية كسب ثقة المالك.
التوقيع في Cardano والتخزين دون اتصال
في معاملات Cardano الخاصة به، بما في ذلك أنشطة الممثل المفوّض، يستخدم Bui محفظة أجهزة من نوع Keystone. ويؤكد أن التوقيع عبر رموز QR هو الميزة العملية، واصفاً إياه بأنه أسهل من تنفيذ معاملات مطوّلة مع ضغط الأزرار المتكرر على جهاز Ledger.
ويدعو أيضاً إلى قدر أكبر من الانفتاح في عتاد المحافظ وبرامجها الثابتة وبرمجياتها حتى يمكن فحص تصميمها. وتتضمن مناقشته لـ Keystone إفصاحاً بأنه يتلقى عمولات عبر روابط تسويق بالعمولة أسفل الفيديو.
وتبرز المحافظ الورقية كخيار آخر للاحتفاظ ببيانات الاعتماد دون اتصال، بما في ذلك لحيازات ADA. ويصفها Bui بأنها قد تكون الخيار الأكثر أماناً في تلك اللحظة، ويشير إلى تشفير المفاتيح الخاصة. ويظل ذلك تقييماً شخصياً له، إذ لا يعرض الفيديو كيفية إعدادها ولا يقارن طرق التخزين عبر اختبارات أمنية.
وعودة إلى الزروع المشتبه بها، يحث Bui مالكي Ledger على فحص أجهزتهم ويَعِد بروابط لمواد تعريفية. ويحذّر في الختام من الفاصل الزمني بين الانكشاف والسرقة: فقد تكون بيانات الاعتماد قد تعرّضت للاختراق بالفعل بينما تبقى الأموال دون مساس، ما يترك للمهاجم القدرة على التحرك لاحقاً.