Midnight Messenger يختبر تطبيقات iPhone و Android
مشروع المراسلة الخاصة يستعد لإصدار تجريبي مغلق مع تسجيل لا يتطلب رقم هاتف أو محفظة تشفير. تقوم Midnight بالتحقق من الهوية الرقمية بينما تظل المحادثات خارج سلسلة الكتل.
By SongMarketCap
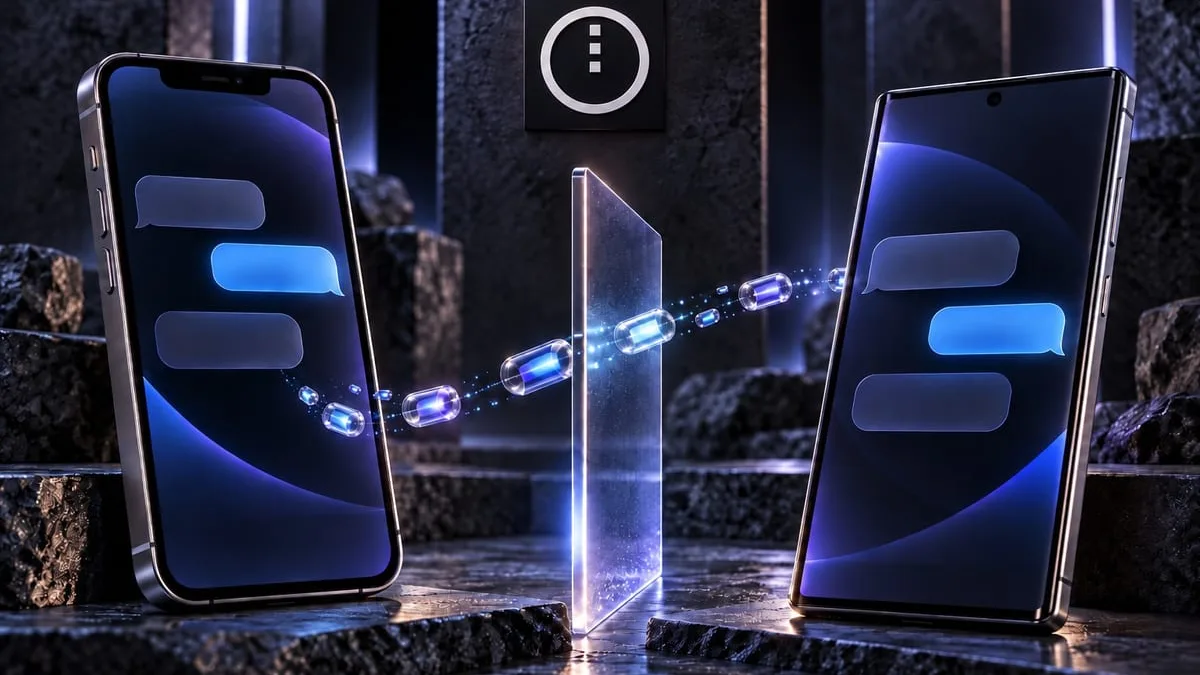
أعلن فريق التطوير الخاص به في 29 سبتمبر أن Midnight Messenger يختبر داخليًا تطبيقات iPhone و Android الأصلية. إلى جانب عرض لهاتفين يتبادلان الرسائل، عرض الفريق مصادقة ترحيل جديدة وخططًا لإصدار تجريبي مغلق مع مختبرين خارجيين. يستخدم التطبيق حاليًا بيئة الاختبار Preprod الخاصة بـ Midnight.
التسجيل من دون رقم هاتف أو محفظة
يسمح Midnight Messenger للمستخدمين بالاتصال عبر أسماء مستخدمين لإجراء محادثات خاصة. يطور فريق مستقل التطبيق، وينسب الفضل على موقعه إلى Enigma Stake Pool، ما يربط المشروع بمجتمع مشغلي Cardano. في نقاش منتدى المشروع، أوضحت Midnight Foundation أنها لا تملك الشفرة البرمجية للتطبيق ولا تقوم بصيانتها.
وفقًا لوصف المنتج، ينشئ الجهاز تلقائيًا هوية تشفيرية. بعد ذلك يختار المستخدمون اسمًا يمكن للآخرين العثور عليهم من خلاله من دون تقديم رقم هاتف أو عنوان بريد إلكتروني أو ربط بمحفظة. يخزن الدليل قيمة تجزئة تشفيرية لاسم المستخدم ويدعم عمليات البحث المتطابقة تمامًا.
تستخدم Midnight DUST لرسوم الشبكة. أثناء التسجيل، يزود راعٍ المستخدم بالـ DUST المطلوبة ويقدم المعاملة المحضرة، مما يتيح لهم الانضمام من دون الحاجة إلى امتلاك عملة مشفرة مسبقًا.
يعتمد استرداد الهوية على عبارة من 24 كلمة. يصف المشروع ذلك باعتباره وسيلة لاسترجاع الهوية على هاتف جديد، بينما لا تزال المزامنة السلسة عبر عدة أجهزة نشطة ضمن خارطة الطريق. لا يستطيع الفريق استعادة عبارة مفقودة نيابة عن المستخدم.
Midnight تتحقق من الهوية و MLS تحمي المحادثات
تتحقق Midnight، وهي سلسلة كتل شريكة لـ Cardano، من أن المستخدم يتحكم في مفتاح تشفيري مسجل. يثبت ذلك هوية للمراسلة من دون التحقق من هوية حكومية أو الاسم الحقيقي.
تحتفظ سلسلة الكتل بسجل هوية تشفيرية وحالته ومفتاح عام. تتم معالجة الرسائل وجهات الاتصال بشكل منفصل. نشر الفريق عمليتي تسجيل بتاريخ 20 سبتمبر يعرضهما Midnight Explorer كاستدعاءات registerIdentity ناجحة على Preprod.
تستخدم المحادثات Messaging Layer Security أو MLS، وهو بروتوكول معياري للتشفير من الطرف إلى الطرف. ووفقًا لتوثيق التطبيق، يتم تشفير الرسائل على الجهاز قبل الإرسال. تقوم خوادم الترحيل بتمرير المحتوى المشفر واحتجازه مؤقتًا عندما يكون المستلم غير متصل.
يولد مكون منفصل يسمى the prover برهان المعرفة الصفرية المستخدم لإثبات التحكم في هوية. يتطلب إنتاج ذلك البرهان مدخلات سرية. عندما ينفذ خادم خارجي عملية الحساب فإنه يعالج تلك المدخلات، لذا تعتمد هذه الخطوة على الثقة بمشغله. تصف الورقة التقنية إجراء الإثبات إما على الجهاز أو عبر خدمة يشغلها المشغل نفسه الذي يعمل كراع، مع خطة للانتقال إلى توليد البرهان محليًا بالكامل.
مصادقة المرحل والمشغلون المستقلون
تضيف النسخة الأحدث مصادقة لاتصالات المرحل. يرسل الخادم تحديًا لمرة واحدة يوقعه التطبيق بمفتاح هويته، ثم يتحقق من الوصول إلى المحادثة. يذكر الفريق أن هذه العملية لا تتطلب حسابات مستخدم منفصلة على المرحل.
لا يزال بإمكان المرحل ملاحظة وقت تبادل زوج معين من المفاتيح للبيانات. تفيد وثائق المشروع بأن الرسائل المخزنة مؤقتًا تحذف بعد استلامها، بينما تنتهي صلاحية الرسائل غير المستلمة بعد سبعة أيام.
لم يعلن عن تاريخ للإصدار التجريبي المغلق. يواصل الإصدار على الويب دعم اكتشاف الأخطاء، ومخطط لإجراء تدقيق أمني مستقل وكامل قبل إطلاق الشبكة الرئيسية العامة.
يستعد الفريق أيضًا لإدخال مشغلين مستقلين للمرحل إلى الشبكة. تدعو خارطة الطريق الخاصة به إلى تمكين التطبيقات من اختيار الخوادم والتبديل عندما يصبح أحدها غير متاح، مما يوسع تسليم الرسائل إلى ما بعد البنية التحتية التي يديرها مطورو Messenger.