Midnames preizkuša identiteto in domene na Midnight preprod
Nova mojstrska delavnica Build Club je prikazala tokove poverilnic z uporabo QR in NFC, prototip kavnega programa zvestobe ter razvijalcem namenjeno storitev imen. Sklop Midnames je odprt za testiranje na Midnight preprod, čeprav se preverjanje poverilnic še vedno opira na zaupanja vreden strežnik.
By SongMarketCap
Updated:
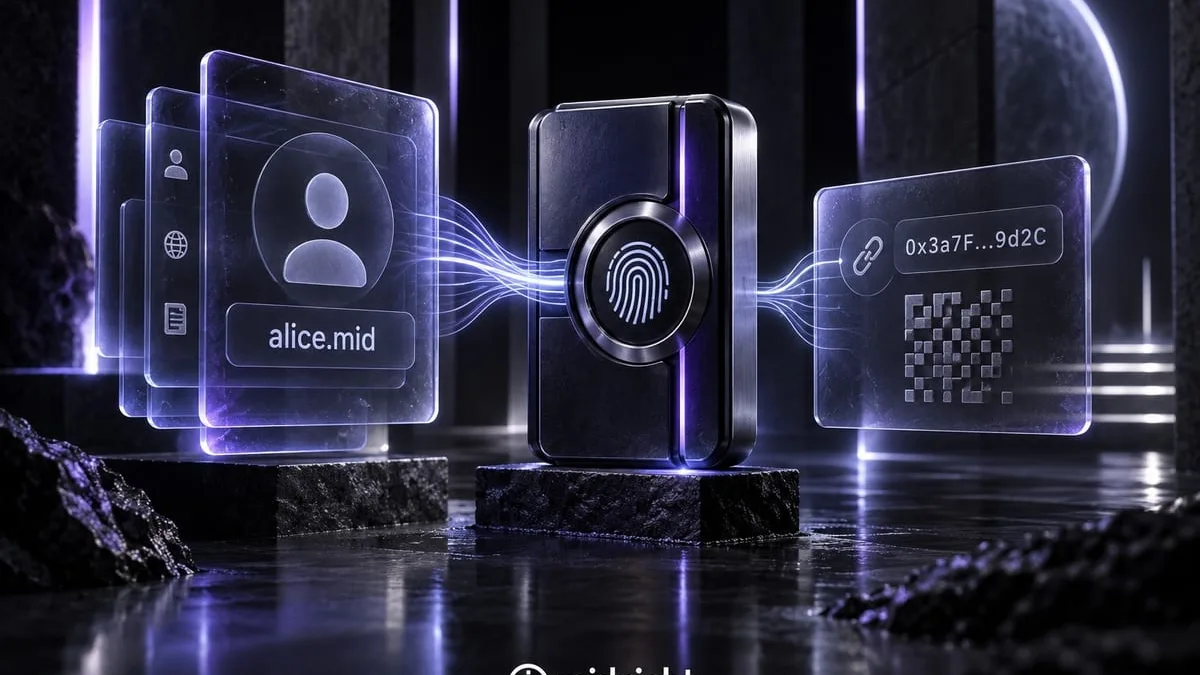
Midnames razvija identitetni sloj, ki za aplikacije Midnight združuje decentralizirane identifikatorje, preverljiva poverila in človeku berljive domene.
Graditelji lahko do sklopa dostopajo prek SDK, vgradljivih profilov in preverjanja lastništva domen, medtem ko Lace zagotavlja povezavo denarnice s širšim ekosistemom Cardano. Seja je združila delujoče produktne tokove s tehničnimi omejitvami, ki še vedno vplivajo na produkcijsko uporabo.
Identitetna denarnica povezuje DID, naprave in poverila
Dolgoročnejši cilj Midnames je zgraditi sloj dokazila o človeški identiteti za digitalno okolje, v katerem je vse več avtomatiziranih računov in agentov AI. Njegova trenutna identitetna denarnica se najprej osredotoča na mikropoverila, med katera sodijo potrdila o zaključenih tečajih in pridobljenih veščinah.
Denarnica uporablja decentralizirane identifikatorje, znane kot DID, in preverljiva poverila. Organizacija lahko poverilo digitalno podpiše, druga stran pa lahko preveri njegovo pristnost brez poizvedovanja v osrednji zbirki podatkov izdajatelja.
Midnames je povedal, da poverila, zasnovana na standardih, lahko uporabljajo tudi združljive identitetne denarnice, namesto da bi ostala zaklenjena znotraj ene aplikacije.
Takšna zasnova lahko podpira preverjanje posameznih lastnosti, na primer ali nekdo izpolnjuje starostne ali skladnostne zahteve, brez ponavljajočega deljenja polnega imena, naslova ali celotnega identitetnega zapisa.
V demonstraciji je bilo poverilo povezano z DID, uvedenim na Midnight preprod. Ključ imetnika je mogoče varnostno kopirati, medtem ko ostane ločen strojni ključ vezan na mobilno napravo, na kateri je bilo poverilo izdano. Preverjevalec lahko zato razlikuje med obnovljenim poverilom in tistim, ki ga potrjuje tudi njegova izvorna naprava.
Midnames je dodal tudi obnovitev prek Google Drive, kar uporabnikom omogoča, da znova pridobijo dostop do denarnice in shranjenih potrdil. Ekipa je to opisala kot odločitev za večjo uporabnost in ne kot povsem decentralizirano zasnovo shranjevanja.
Preverjanje poveril trenutno poteka na strani strežnika. Midnames načrtuje, da bo ta zaupanja vreden korak nadomestil z preverjanjem z ničelnim razkritjem znanja, ko bodo zahtevana vezja lahko tekla na mobilnih napravah. Compact, jezik pametnih pogodb za Midnight, iz logike pogodbe izdela vezja z ničelnim razkritjem znanja, vendar se prikazani mobilni tok še vedno opira na strežnik Midnames.
QR in NFC prinašata poverila v fizične uporabniške tokove
Demonstracija je prikazala izdajo poverila prek QR kode, potrditev z biometrično overitvijo in poznejše preverjanje prek bralnika NFC. Izdaja se lahko začne tudi z dotikom NFC, medtem ko Midnames razvija preverjanje od telefona do telefona, da podjetjem ne bi bilo treba imeti namenskih čitalnikov na vsaki lokaciji. Aplikacije lahko zahtevajo strojni ključ, kadar mora poverilo ostati vezano na svojo izvorno napravo.
Ekipa je isti identitetni model uporabila pri prototipu kavnega programa zvestobe. Stranka se registrira s skeniranjem kode, nakar se javni ključ poveže z DID. Vsak nakup doda digitalni žig, stranka pa lahko unovči nagrado po dosegu praga, ki ga nastavi trgovec.
QR kode za dodajanje žigov so časovno omejene in enkratne, kar preprečuje, da bi stranke znova uporabile posnetek zaslona. Trgovčev vmesnik prikazuje registracije, izdane in unovčene kave ter osnovne podatke o dejavnosti. Midnames je dejal, da o izdelku razpravlja z lastniki kavarn v Buenos Airesu, vendar seja ni navedla delujoče trgovčeve uvedbe.
Aplikacija za zvestobo ohrani DID in interakcije s pogodbami v ozadju znanega procesa skeniranja, zbiranja žigov in unovčevanja nagrade. Prikazuje, kako lahko ista infrastruktura za poverila podpira izobraževalna potrdila, preverjanje na fizičnih lokacijah in komercialne programe zvestobe.
Midnames odpira svojo storitev imen graditeljem na Midnight
Storitev imen Midnames je na voljo za zunanje testiranje na Midnight preprod. Človeku berljivo ime poveže z naslovom denarnice ali pogodbe, podobno kot internetna domena nadomesti naslov IP. Uporabniki lahko do aplikacije dostopajo prek Lace in njene podpore za denarnico Midnight.
Vsaka domena vsebuje ciljni naslov in dodatna polja. Cilj se lahko razreši v denarnico ali pametno pogodbo, polja pa lahko shranjujejo vrsto profila, povezave, identifikatorje aplikacij ali druge podatke. Aplikacije lahko same določijo, kako te prilagodljive zapise uporabljajo in prikazujejo.
Ekipa je prikazala tudi integracijo z Discord, v kateri je žeton vezan na določeno domensko ime in pogodbo. Kopiranje v drugo domeno ne reproducira preverjene povezave, ker strežnik preveri, kje je bil prvotno dodeljen.
Midnames zagotavlja SDK in vgradljive gradnike profilov. Aplikacija lahko razreši domeno, pregleda njena polja ali prikaže profil brez gradnje ločenega sistema poimenovanja. Lastništvo je mogoče preveriti tudi tako, da uporabnika prosimo, naj v domenski zapis shrani določen žeton, nato pa preverimo ustrezno posodobitev pogodbe.
Predstavitev je dokumentirala tudi trenutne omejitve. Vmesnik občasno ni pravilno shranil ali prikazal zapisov, vozlišče Midnight je zavrglo nekatere transakcije, prenosi domen pa niso bili na voljo, ker so denarnice napačno poročale naslove. Midnames pričakuje, da bodo prenosi delovali po odpravi težave na strani denarnice, vendar ni navedel datuma za produkcijo.
Za širši ekosistem Cardano Midnames dodaja uporabniški sloj okoli aplikacij Lace in Midnight. Graditelji lahko zdaj na preprod preizkusijo razreševanje domen, gradnike profilov in aplikacijsko specifične zapise, medtem ko denarnica in prototip zvestobe razširjata isto osnovo DID onkraj naslovov na verigi blokov.
Komponente za poimenovanje so pripravljene za integracijsko testiranje, vendar se mora zasebno preverjanje poveril še odmakniti od zaupanja vrednega strežnika, preden lahko Midnames dostavi načrtovani decentralizirani identitetni sloj.