Revizorji Cardano pozivajo k neprekinjenim pregledom, medtem ko so nagrade Intersect brez financiranja
Strokovnjaki za varnost na okrogli mizi Cardano Foundation so dejali, da morajo pregledi aplikacij segati onkraj pametnih pogodb do sistemov za podpisovanje, programskih odvisnosti in operativnih postopkov. Član Intersect Security Council Samuel Leathers je povedal, da se poročila o ranljivostih še vedno pregledujejo, vendar v trenutnem proračunskem ciklu ni denarja, ki bi bil na voljo za izplačila nagrad za prijavo ranljivosti.
By SongMarketCap
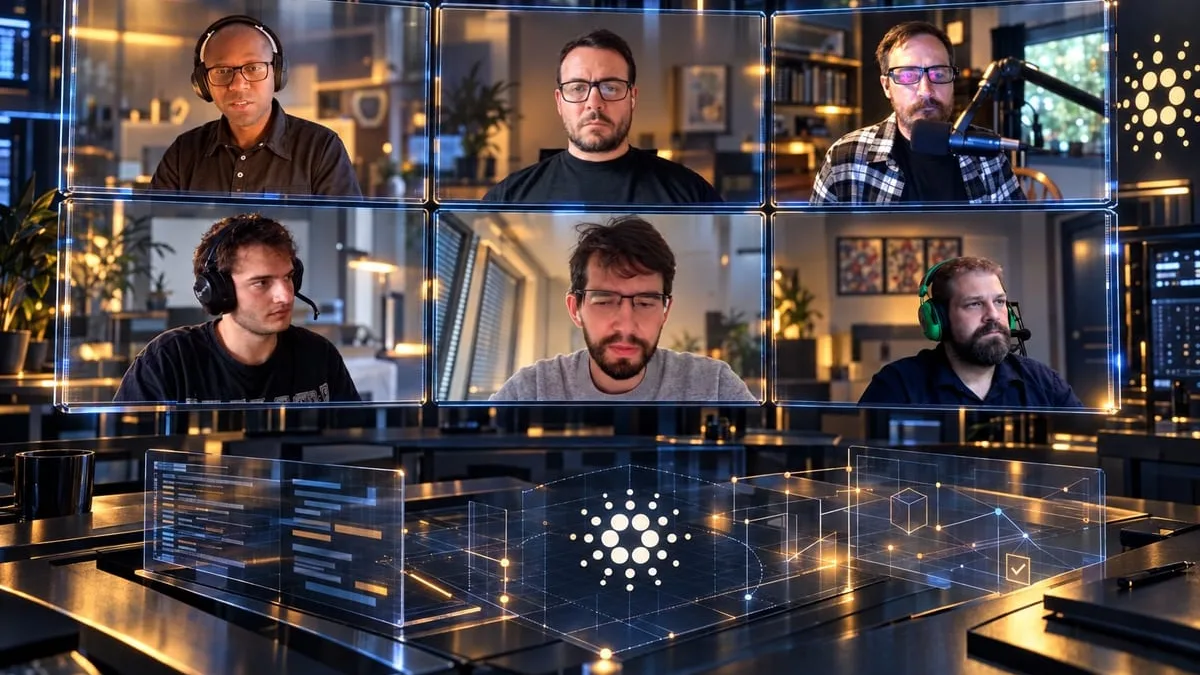
Razprava 28. septembra je združila Philip DiSarro iz Midgard Labs, Santiago iz TxPipe, Aleksandr iz Tweag, Ben Hart iz MLabs in Leathers. Razpravo je moderiral Denicio Bute iz Cardano Foundation, v njej so preučevali, kako AI spreminja tako odkrivanje ranljivosti kot tudi delo, potrebno za zaščito aplikacij Cardano.
AI deli varnostne strokovnjake Cardano
Bute je uvodoma vprašal, ali so bila nedavna izkoriščanja v ekosistemu Cardano morda povezana z napadalci, ki uporabljajo pomoč AI. DiSarro je trdil, da trenutni modeli izurjenim napadalcem dajejo močna orodja za preučevanje kode in zasledovanje zapletenih izkoriščanj. Po njegovem mnenju morajo razvojne ekipe svoje protokole večkrat preizkušati, ko se ta orodja izboljšujejo.
Hart je izpodbijal idejo, da lahko AI že sam opravi delo strokovnega napadalca ali revizorja. V revizijah, kjer je uporabil AI, so ljudje še vedno prepoznali najpomembnejše težave. Človek je prepoznal šibkost v specifikaciji izdelka in zasnoval način za njeno testiranje, tudi kadar je model pomagal ustvariti testno kodo.
Leathers je opisal praktično omejitev, ki izhaja iz poročil o ranljivostih pri Intersect. Število oddanih poročil se je močno povečalo, vendar mnoga ne potrjujejo dejanske varnostne težave. Dejal je, da najmočnejša poročila praviloma še vedno prihajajo od raziskovalcev z ustreznim strokovnim znanjem. Panel ni ponudil nobenih specifičnih dokazov, da je bil AI uporabljen v izkoriščanjih Cardano, o katerih so razpravljali med sejo.
Govorci so zavrnili tudi domnevo, da razširjeni model UTxO v Cardano otežuje analizo njegovih aplikacij z orodji AI, ker so ta orodja bolj seznanjena s kodo EVM. Leathers je opozoril na razpoložljivo dokumentacijo za Cardano in Plutus. Arhitektura Cardano preprečuje nekatere vrste napadov na pametne pogodbe, vendar lahko aplikacija še vedno vsebuje napake v lastni logiki ali v okoliških sistemih.
Revizije Cardano segajo onkraj pametnih pogodb
Razprava se je premaknila od kode pogodb k celotni poti, po kateri aplikacija obravnava sredstva uporabnikov. Strežniki, programske knjižnice, povezave z denarnicami, podpisne naprave in skrbniški ključi lahko vsi vplivajo na izid transakcije. Varen validator na verigi ne more zaščititi uporabnikov pred vsako odpovedjo v teh komponentah.
Hart je dejal, da je koda, ustvarjena z AI, naredila specifikacije še pomembnejše. Če razvojna ekipa ne more natančno opisati, kaj naj bi njen izdelek dovoljeval in prepovedoval, revizor nima zanesljivega standarda, po katerem bi preveril implementacijo. Santiago je dodal, da morajo ekipe opredeliti svoj model groženj in se odločiti, koliko prilagodljivosti ali nadgradljivosti želijo, saj lahko te izbire uvedejo dodatne načine za spreminjanje sistema.
To delo daje testom in formalni verifikaciji konkreten namen: preveriti, ali aplikacija ohranja svoja navedena pravila. DiSarro je trdil, da bi morale ekipe iti še dlje in poskusiti nadzorovane napade na lastne protokole. Pregledi morajo slediti tudi pomembnim spremembam kode, infrastrukture in operativnih postopkov, namesto da se neskončno zanašajo na revizijo, opravljeno pred zagonom.
Revizijska podjetja so AI opisala kot del tega procesa. Modeli lahko pregledujejo vzorce, primerjajo kodo s specifikacijami in predlagajo potencialne poti napada. Santiago je povedal, da njegova ekipa avtomatizirane ugotovitve preverja s človeškim pregledom; panel je razpravljal tudi o uporabi več kot enega modela, saj lahko različna orodja odkrijejo različne težave. Lažno pozitivni rezultati še vedno porabljajo čas pregleda, medtem ko občutljiva koda in računske zahteve vplivajo na to, ali ekipa uporablja gostovan ali lokalno upravljan model.
Program nagrad Intersect za prijavo ranljivosti se sooča s finančno vrzeljo
Leathers je nato izpostavil ločen problem pri usklajenem razkritju ranljivosti. Dejal je, da sredstva za program nagrad niso bila odobrena v trenutnem zakladniškem ciklu. Raziskovalci lahko še vedno oddajajo poročila, in Security Council jih še naprej preučuje, vendar trenutno po tej poti financiranja ne more izplačevati novih nagrad. Povedal je, da svet z Intersect išče alternative in da bi lahko financiranje zagotovil dvig sredstev iz zakladnice, ki bi ga odobrila skupnost.
Intersect je svoj program nagrad za prijavo ranljivosti zagnal leta 2025 za infrastrukturo in orodja, ki jih upravlja ali sponzorira. Pametne pogodbe so v njegovi domeni le, kadar so izrecno vključene. Leathersove pripombe so se nanašale na ta program; Cardano Foundation upravlja ločen sistem nagrad.
Večji obseg poročil, ustvarjenih z AI, prav tako zvišuje stroške pregleda oddanih vsebin. Leathers je pozval k strožji triaži, da bi ponovljive ranljivosti dobile prednost, medtem ko bi se napačne ugotovitve in običajna vzdrževalna vprašanja ustrezno razvrstila. DiSarro je ločeno pozval posamezne DeFi protokole in mostove, naj vzpostavijo lastne nagrade in postopke za incidente, še preden pride do izkoriščanja.
Okrogla miza je za Intersect pustila jasno vprašanje upravljanja. Njegov kanal za razkritja ostaja odprt in Security Council še vedno ocenjuje poročila. Financiranje nagrad za raziskovalce zdaj zavisi od nove ureditve ali odločitve zakladnice. Ta odločitev bo določila, ali lahko veljavna ugotovitev v okviru programa Intersect znova pripelje do izplačila, ki ga je program zasnoval ponuditi.